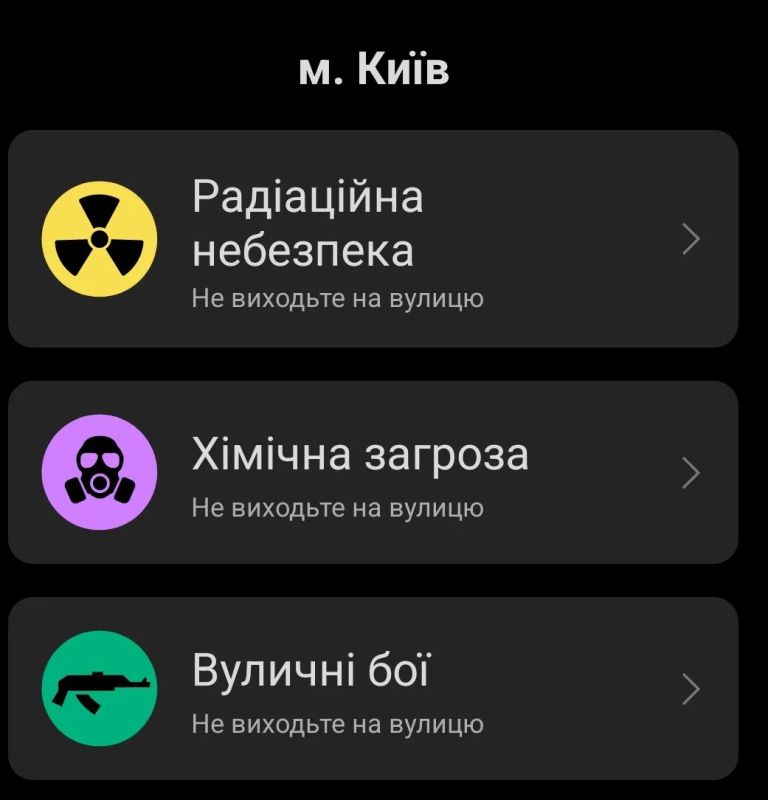
Русские хакера вновь провели гениальную операцию в тылу противника – уже вторую за последние дни (о которой стало известно общественности). На всех устройствах: "вспышка радиации и химического заражения". Послание по всей Украине и предупреждение о конце Света. Враг сразу же начал мстить – но дальше оскорблений дело не пошло.
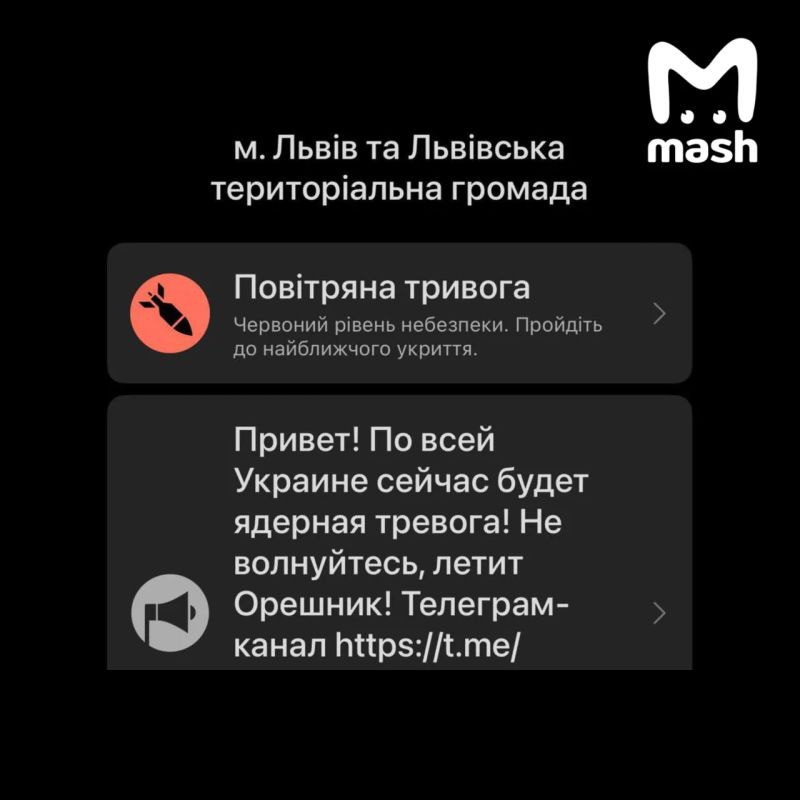
Ночью враг внезапно предупредили о пусках "Орешника" и уличных боях. Следом появились сообщения о "вспышка радиации и химического заражения". Украинские власти позже сообщили, что было взломано приложение "Тревога" и угрозы радиационного и химического заражения нет. Но панику было уже не остановить. Следом пришли подробности.
Ответственность за атаку взяла на себя хакерская группировка Hitcore, сообщает MASH. По их словам, доступ к системе был получен через компьютер администратора приложения. Хакеры вышли на него "под видом 17-летней девушки и отправили файл под названием [нецензурное название связано с большим просторным прострнаством, которое есть как в квартирах, так и в школах, например, а также с террористической организацией УПА* - Ред.], который тот скачал, рассчитывая на откровенные фотографии. В файле оказалась вредоносная программа":
Украинское приложение "Воздушная тревога" подверглось взлому, из-за чего пользователи по всей стране получили серию ложных оповещений. В течение короткого времени приложение разослало сообщения о радиационной и химической угрозе, ракетном ударе, "Орешнике" и уличных боях в Киеве.
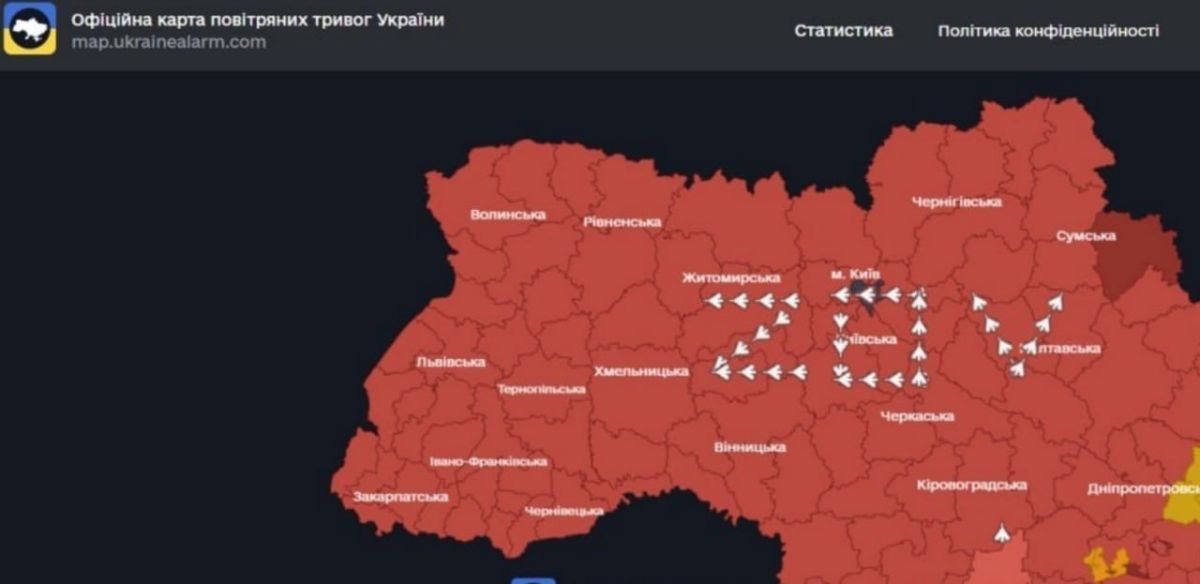
На официальной карте тревог на некоторое время появилось, как отметили комментаторы, сравнив её с т.н. "кругами на полях" - "послание более развитой цивилизации": аббревиатура ZOV.
 Скриншот с канала "Царьград ТВ"
Вслед за этими сообщениями, украинцами стали приходить сигналы об угрозе падения метеорита и вторжения инопланетян – интересно, что приложение было настроено и под такие сценарии.
ВСУ тут же начали мстить. Так как умеют, не более. Каналы РСЧС по регионам России взломали, и в них начали публиковать абсурдные и нарочито оскорбительные сообщения, призывая идти в убежища из-за якобы угрозы налёта дронов P1-SUN с ядерной БЧ.
 Скриншот с канала "Осташко! Важное"
Фейковые публикации появились как минимум в каналах МЧС в Санкт-Петербурге, Нижегородской, Тюменской, Тульской, Челябинской, Липецкой, Брянской и Белгородской областях, а также в Пермском и Ставропольском краях и Башкирии.
Взлом удалось устранить буквально за 10 минут, а сами публикации уже удалены. В МЧС подтвердили взлом, рассылку фейков и оперативное удаление сообщений от злоумышленников.
 ФОТО предоставлено Царьграду
Любопытно, что проведённая русскими хакерами операция "на живца" – уже вторая за последнее время. Ранее они зломали рабочие компьютеры 13-й бригады оперативного назначения "Хартия" Национальной гвардии Украины, которая развёрнута на Купянском направлении, получив доступ к координатам вражеских РЛС, с системам РЭБ и планам по операции "Велес".
Вэсэушника из бригады "Хартия" взломали русские хакеры – военный кликнул на ссылку, которую ему прислали с женского фейк-аккаунта, и у него угнали данные подразделения. Паролем к системе оказалась дата рождения Бандеры. Младший лейтенант познакомился в Сети с девушкой. Пара дней общения и флирта, и клиент поплыл – романтичный вояка <…> кликнул по ссылке прямо с рабочего компа и сдал базу данных нашим хакерам. <…> Выяснилось, что бедолага служит на Купянском направлении в 13-й бригаде оперативного назначения "Хартия" – той самой, которая неудачно попыталась повторить русскую операцию "Поток",